Samma trasiga kod ligger gömd i apparna, webbläsarna och servrarna du använder varje dag. Ingen såg den på åtta månader. En maskin hittade den på några minuter.
Förra veckan skrev jag om en bugg som slog ut de flesta av webbens servrar. Det som fastnade hos mig var att den hittades av en AI. Fyra dagar senare hände det igen.
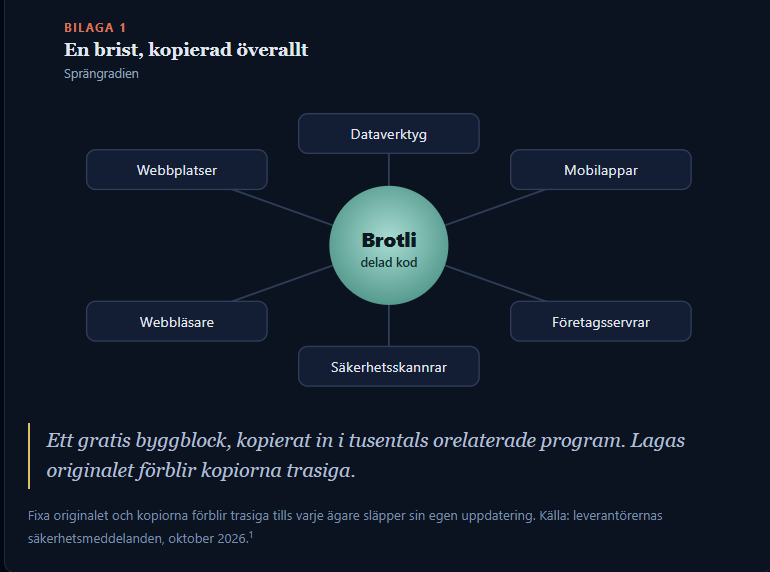
Den andra heter HTTP2Shell, och den är läskig på ett annat sätt. Den första bristen låg på ett enda välkänt ställe, så när du väl visste om den visste du var du skulle leta. Den här sitter i en liten, delad kodbit som tusentals andra program i tysthet kopierade in i sig själva för flera år sedan. Din webbläsare har den. Mjukvaran bakom dina favoritappar har den. Till och med en del av verktygen som företag använder för att leta efter buggar har den, och det är hela problemet.1
Jag säger inte det här för att skrämma dig; jag säger det för vem som hittade den, och hur snabbt. Det är den verkliga historien, och det finns pengar kopplade till den.
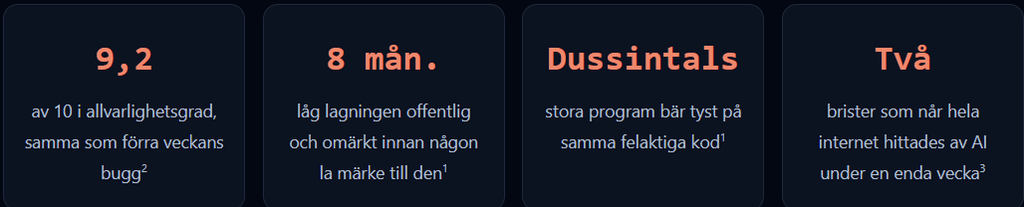
Förr hittade vi de här bristerna en noggrann människa i taget. Nu läser en maskin världens kod medan vi sover, och den hittar saker som legat i öppen dag i åratal.
Internet har en delad ingrediens, och den har just surnat
Tänk på modern mjukvara som matlagning. Nästan ingen gör allt från grunden. De köper färdiga ingredienser, små kodblock som skrivits en gång och återanvänds av alla, och bygger ovanpå. Det går fortare, det är normalt, och så fungerar hela branschen.
En av ingredienserna heter Brotli. Dess uppgift är tråkig och finns överallt: den krymper data så att sidor och appar laddas snabbare. Google skrev den för flera år sedan och gav bort den gratis, och världen byggde in den i allt. Programmeringsspråken bakom otaliga webbplatser använder den. Webbläsare använder den. Rörledningarna som dirigerar internettrafik använder den. Du har använt den tusen gånger i dag utan att känna till namnet.1
Bristen sitter i just den ingrediensen. När ett program använder Brotli för att packa upp data kan en angripare mata det med ett förgiftat paket som får programmet att liksom snubbla på sig själv. I värsta fall låter det angriparen köra egna kommandon på maskinen, något som kallas fjärrkörning av kod. Inget lösenord behövs. Och eftersom ingrediensen fungerar åt båda hållen kan en dålig webbplats angripa din mjukvara, eller en dålig förfrågan angripa ett företags server.1
Varför just den här är så svår att döda
Här är vändningen som gör HTTP2Shell värre än förra veckans bugg. När ett program lånar en ingrediens på rätt sätt sparar det ett kvitto. Då är det enkelt att åtgärda: kolla kvittona, hitta den dåliga ingrediensen, byt ut den. Hela säkerhetsbranschen bygger på att läsa de där kvittona.4
Brotli hoppar ofta över kvittot. I stället för att lånas rent, kopierades koden rakt in i många programs egen kropp för flera år sedan, som ett recept som någon skrev av i ett anteckningsblock i stället för att behålla förpackningen. När du letar efter den dåliga ingrediensen dyker den alltså inte upp. Kvittot säger att allt är bra. Det är det inte.4
Det betyder att varje enskilt program som kopierade den måste märka det, laga sig självt och skicka ut en uppdatering, ett i taget. Vissa har redan gjort det. Många har inte, och några gamla gör det aldrig, eftersom ingen underhåller dem längre. Städningen tar inte en helg. Den är en långsam krypning genom hela mjukvarans värld, och ingen har en ren lista över var buggen gömmer sig.1
Goda nyheter för oss vanliga människor: just nu har ingen fångat riktiga angripare som använder den, och forskarna som hittade den har inte släppt något fungerande angrepp till allmänheten.1
Det investerare faktiskt bör bry sig om
Ta ett steg tillbaka och titta på formen på de senaste sju dagarna. Två allvarliga brister som når hela internet, båda gömda i kod som funnits i åratal, båda dragna fram i ljuset av artificiell intelligens. Den ena av en modell som hjälpte forskare, den här av OpenAI:s eget buggjaktssystem under en intern övning där AI-system får attackera bolagets egna system.3
I årtionden var det som skyddade gammal mjukvara enkelt: att hitta bristerna var långsamt, mödosamt mänskligt arbete. En handfull experter som tittade på kod i månader. Det var bromsen. AI skar just av bromsslangen. En maskin kan nu läsa berg av kod, hitta den svaga leden och lämna över den på en eftermiddag.
Jag tror att det är en enkelriktad dörr, och att den pekar åt ett tydligt håll. Fler brister kommer att dyka upp, snabbare, i mjukvara som ingen tittat på på åratal. Det är skrämmande om du driver en webbplats. Det är en medvind om du säljer verktygen som hittar och lagar sådant. Samma maskiner som gör hotet större får också försvaret att sälja bättre.
Kedjan, i klartext
1 En gratis ingrediens återanvänds överallt.
Ett litet kodblock hamnar kopierat inuti tusentals program under årens lopp.
2 En tyst lagning gömmer sig i öppen dag.
Originalet lagas i februari utan varningsetikett, så ingen förstår att det var farligt.1
3 En AI kopplar ihop punkterna.
En maskin som läser kod ser vad den tysta lagningen faktiskt förhindrade, och larmet går äntligen.3
4 Alla kämpar samtidigt.
Dussintals separata program måste hitta sin egen nedgrävda kopia och skicka en patch, ett i taget.1
5 Pengarna följer rädslan.
Efterfrågan flyttar mot verktygen som kan se in i mjukvaran och fånga det som kvittona missar.
Där jag skulle rikta blicken
Den här buggen blottade en mycket specifik blind fläck: verktygen som de flesta företag förlitar sig på kunde inte se problemet, eftersom det var inbakat i mjukvaran i stället för lånat med kvitto. Den som kan titta in i själva mjukvaran, förbi kvittona, blir plötsligt viktigare. Det är en smal och verklig fördel.4
Jag tänker inte lämna över en korg med namn i en gratistext. Jag ger dig ett att lägga på bevakningslistan, som något att studera, inte en rekommendation och inte ett köp. Det råkar rapportera om drygt en vecka, så du får en färsk läsning av hur affärerna går i precis rätt ögonblick.5
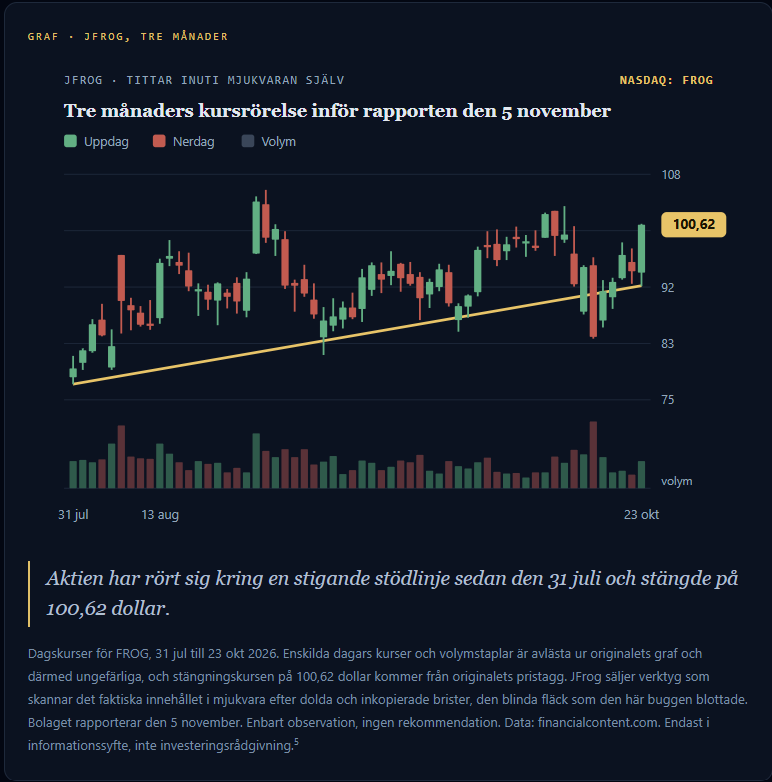
Bolaget jag vill peka på är JFrog (FROG). Hela bolagets pitch är att se in i mjukvara för att hitta precis den sortens nedgrävda, inkopierade kod som gjorde den här veckans bugg så hal. En ny omgång siffror kommer den 5 november, och de visar om pitchen redan översätts till verklig efterfrågan.5
Mer än så är det inte. Ett namn, flaggat för att studeras, inget kursmål och ingen affär. En enda bugg ändrar inte ett bolags år, och en aktie som redan rör sig 7% på en dag kan röra sig 7% åt andra hållet lika snabbt. Gör din egen hemläxa och bestäm storleken själv.
Vem som tjänar och vem som bär risken
Medvind
- Verktyg som tittar inuti mjukvaran, förbi vad kvittona påstår, eftersom det är precis det som misslyckades här.
- Scanner och exponeringsspårare som hjälper företag hitta var en nedgrävd brist gömmer sig över tusentals maskiner.
- Trafikskydden som sitter framför webbplatser och kan blockera en dålig förfrågan innan den landar.
- Hela berättelsen om att AI hittar buggar, eftersom det här nu är det andra beviset på en vecka för att det fungerar.
Exponering
- Alla som kör gammal mjukvara utan underhåll som kopierade den dåliga ingrediensen och aldrig får någon lagning.
- Stora hostingbolag och molnleverantörer som nu måste jaga den nedgrävda koden över enorma serverparker.
- Tryggheten i ett rent hälsointyg, eftersom de vanliga kontrollerna sa att systemen var friska.
- Kortsiktiga rubrikjagare, eftersom ett kurshopp på en dag efter en skräckvåg tenderar att ge tillbaka vinsten.
Slutsatsen
HTTP2Shell i sig kommer att blekna, som sådant gör. De flesta stora mjukvarorna uppdateras i tysthet, de skrämmande blogginläggen upphör, och om en månad ingår den i den långa listan över brister som fixades innan någon egentligen kom till skada. Handlar du på rubriken är du förmodligen sen.
Det jag faktiskt bevakar är mönstret under ytan. Två gånger på en vecka hittade en maskin en allvarlig brist som människor gått förbi i åratal. Det är ingen slump, det är en ny normal, och den skriver tyst om vem som vinner i det här hörnet av marknaden. Bolagen som kan se in i mjukvara och hänga med i en maskins tempo är de jag vill förstå före publiken.
Buggen är en rubrik i en vecka. Maskinen som hittade den är historien för det närmaste decenniet.
Källor
- Phoenix Security, “HTTP2Shell (CVE-2026-111497): How a Brotli Decoder RCE Spread from Node2Shell to Python2Shell and Every HTTP Stack”, oktober 2026: teknisk genomgång, allvarlighetsgrad, tidslinje för lagningen och berörd mjukvara.
- SOCRadar, “Node2Shell: Brotli Flaw Hits Python Packages”, oktober 2026: allvarlighetsgrad 9,2 enligt CVSS 4.0, publicering och berörda versioner.
- GIGAZINE, “OpenAI has discovered a vulnerability in Brotli”, 26 oktober 2026: hur OpenAI hittade bristen under interna övningar.
- DEV Community, “HTTP2Shell (CVE-2026-111497): pip-audit Missed Brotli. How to Check Your Stack”, oktober 2026: varför vanliga skannrar missar den inkopierade koden.
- JFrog Ltd, “JFrog Announces Timing of Third Quarter 2026 Financial Results” (rapport den 5 november 2026 efter börsens stängning), samt kursdata för FROG via financialcontent.com, 31 juli till 23 oktober 2026.